Seit dem 6. Dezember 2025 gilt das NIS-2-Umsetzungsgesetz, knapp 30.000 Unternehmen und Einrichtungen in Deutschland sind betroffen. Die Registrierungsfrist ist längst abgelaufen, das BSI beginnt mit der Durchsetzung. Erfahren Sie, was jetzt gilt, was Verstöße kosten und wie Sie mit unserem 7-Schritte-Plan und der Aeneis ISMS-App Risikomanagement, Meldeprozesse und Nachweise strukturiert aufbauen.





Das deutsche NIS-2-Umsetzungsgesetz (NIS2UmsuCG) ist am 6. Dezember 2025 in Kraft getreten. Übergangsfristen gibt es nicht: Die Pflichten gelten für betroffene Unternehmen ab sofort.
Das Gesetz wurde am 5. Dezember 2025 im Bundesgesetzblatt verkündet (BGBl. 2025 I Nr. 301) und gilt seit dem Folgetag ohne Übergangsfrist. (BSI-Gesetz im Wortlaut)
Zuvor hatte der Bundestag das Gesetz am 13. November 2025 verabschiedet. Die Registrierungsfrist beim BSI ist für bereits betroffene Einrichtungen schon am 6. März 2026 abgelaufen. Ende September 2026 waren erst rund 20.000 der knapp 30.000 erwarteten Einrichtungen registriert. Das BSI hat angekündigt, noch im vierten Quartal 2026 gegen nicht registrierte Einrichtungen vorzugehen, zunächst mit Anhörungsverfahren. Ab 2027 sollen gezielte Prüfungen mit Nachweisanforderungen folgen. Eine versäumte Registrierung kann mit bis zu 500.000 € geahndet werden, fehlende Risikomanagementmaßnahmen mit bis zu 7 bzw. 10 Mio. €. Für Betreiber kritischer Anlagen (KRITIS) gilt das besonders: Sie unterliegen den strengsten Pflichten und müssen ihre Umsetzung gegenüber dem BSI regelmäßig nachweisen. Wer Registrierung oder Maßnahmen noch nicht umgesetzt hat, sollte das jetzt sofort nachholen und dokumentieren. (Quelle: BSI-Angaben via ChannelPartner, Oktober 2026)
Deutschland hat die Richtlinie rund 14 Monate nach Ablauf der EU-Umsetzungsfrist (Oktober 2024) umgesetzt. Umso wichtiger ist es jetzt, Risikomanagement, Meldeprozesse und die Pflichten der Geschäftsleitung nachweisbar zu verankern.
Im Video beantwortet ein NIS-2-Experte unseres Partners SHD die wichtigsten Fragen: von Betroffenheit und Fristen über die zehn Risikomanagementmaßnahmen bis zur Haftung der Geschäftsleitung.
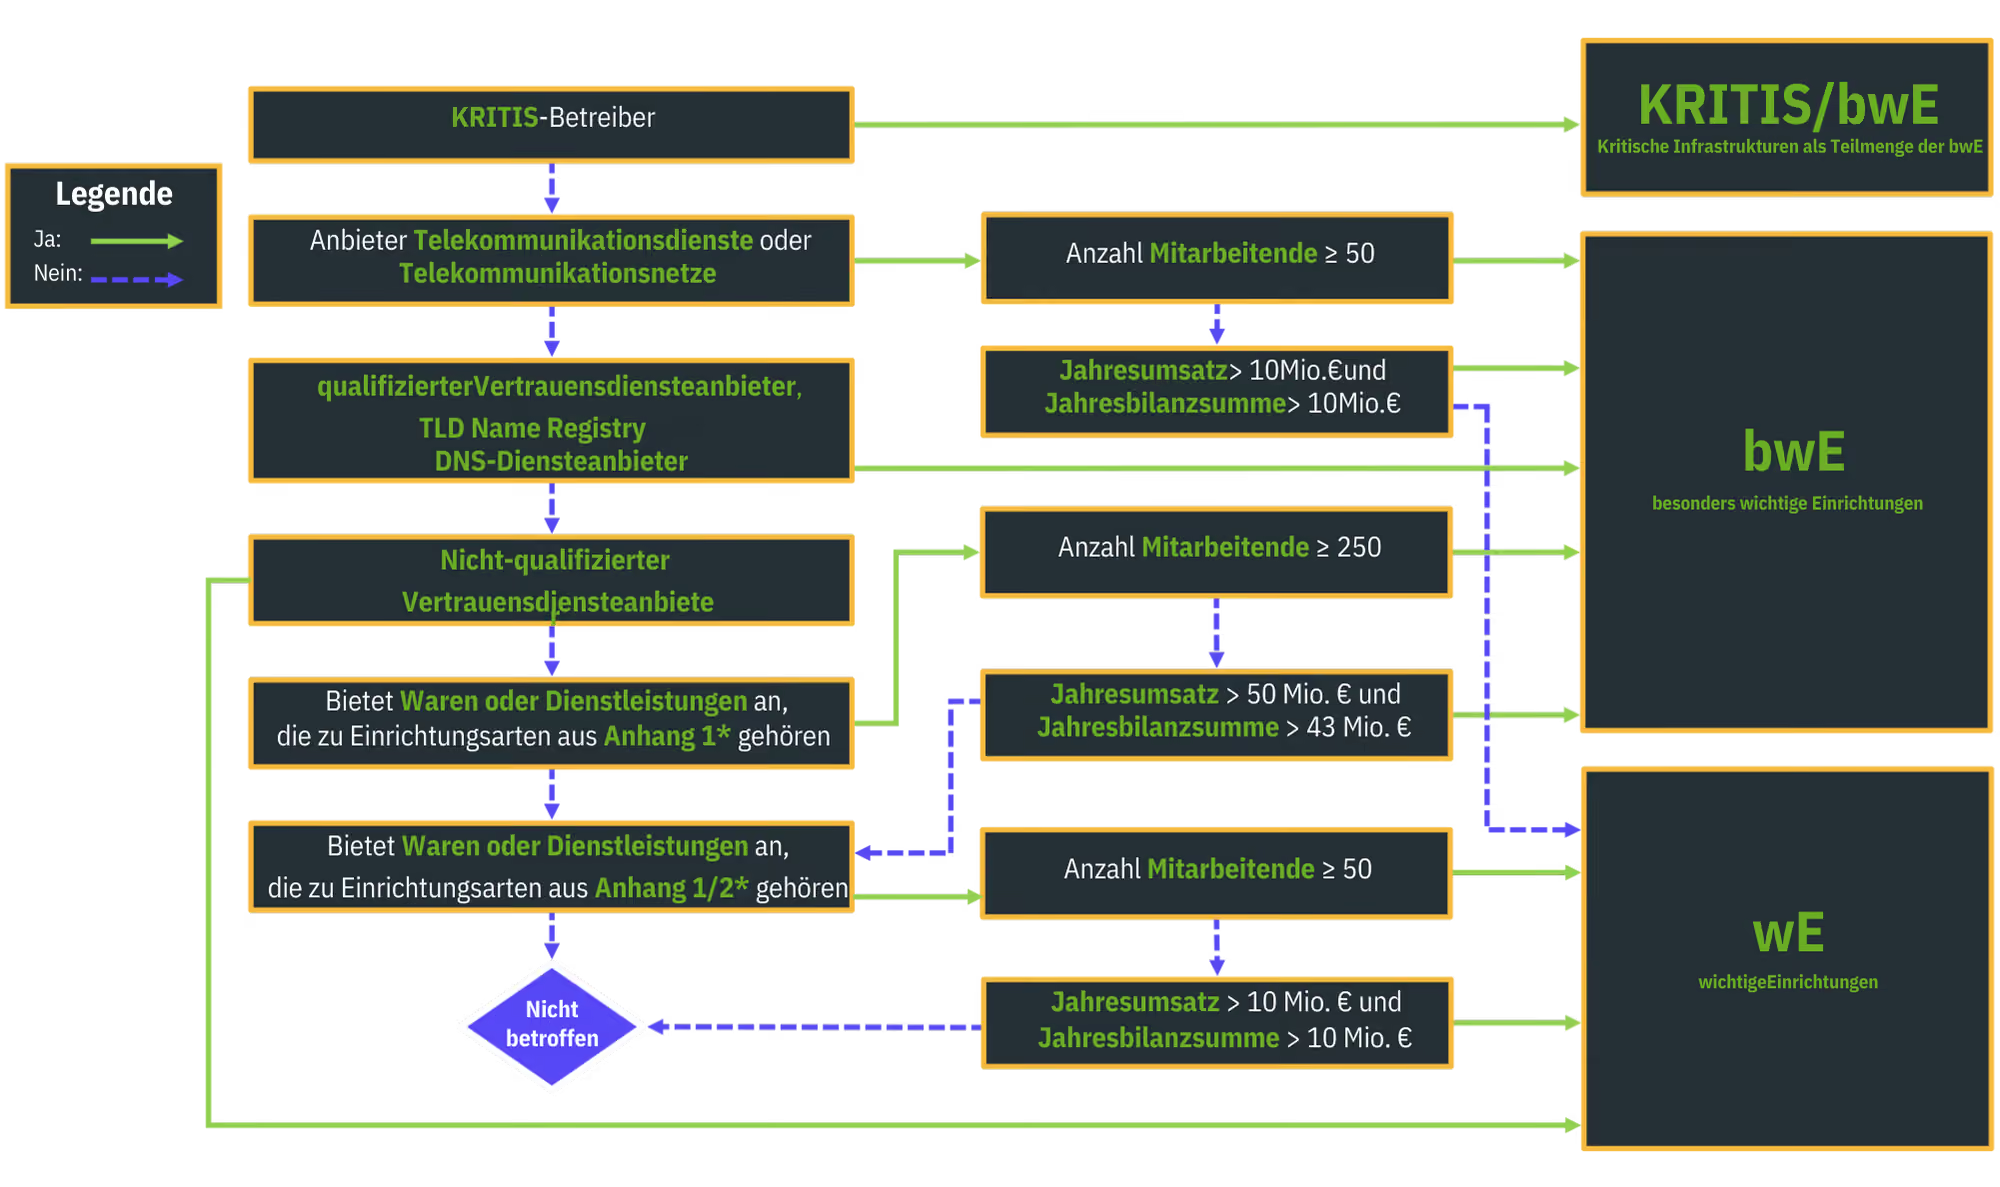
1) Seit Dezember 2025 fallen in Deutschland deutlich mehr Unternehmen unter die NIS-2-Pflichten als unter das bisherige KRITIS-Recht.
2) Betroffene Unternehmen werden in drei Gruppen eingeteilt:
Mit dem seit 6. Dezember 2025 geltenden Gesetz wurde der Kreis der betroffenen Einrichtungen deutlich ausgeweitet. Neben Unternehmen aus Energie, Gesundheit, Verkehr, digitaler Infrastruktur und Produktion sind erstmals auch Einrichtungen der Bundesverwaltung explizit in den Anwendungsbereich einbezogen.
3) Diese Gruppen müssen verpflichtend Risikomanagement betreiben, Sicherheitsvorfälle melden, sich beim BSI registrieren und weitere Vorgaben erfüllen. Die Registrierungsfrist für bereits Betroffene ist am 6. März 2026 abgelaufen, wer neu betroffen ist, hat drei Monate Zeit (BSI).
4) Besonders relevant für die Geschäftsleitung: Sie muss die Maßnahmen billigen, ihre Umsetzung überwachen und sich regelmäßig schulen lassen (§ 38 BSIG). Bei Pflichtverletzungen droht persönliche Haftung.
5) Eine Übergangsfrist gibt es nicht: Das Gesetz gilt seit dem 6. Dezember 2025. Wer, auch als KRITIS-Betreiber, Registrierung oder Maßnahmen noch nicht umgesetzt hat, verstößt bereits gegen das Gesetz und muss mit Anhörungen, Prüfanordnungen und Bußgeldern rechnen (Bundesregierung, ChannelPartner).
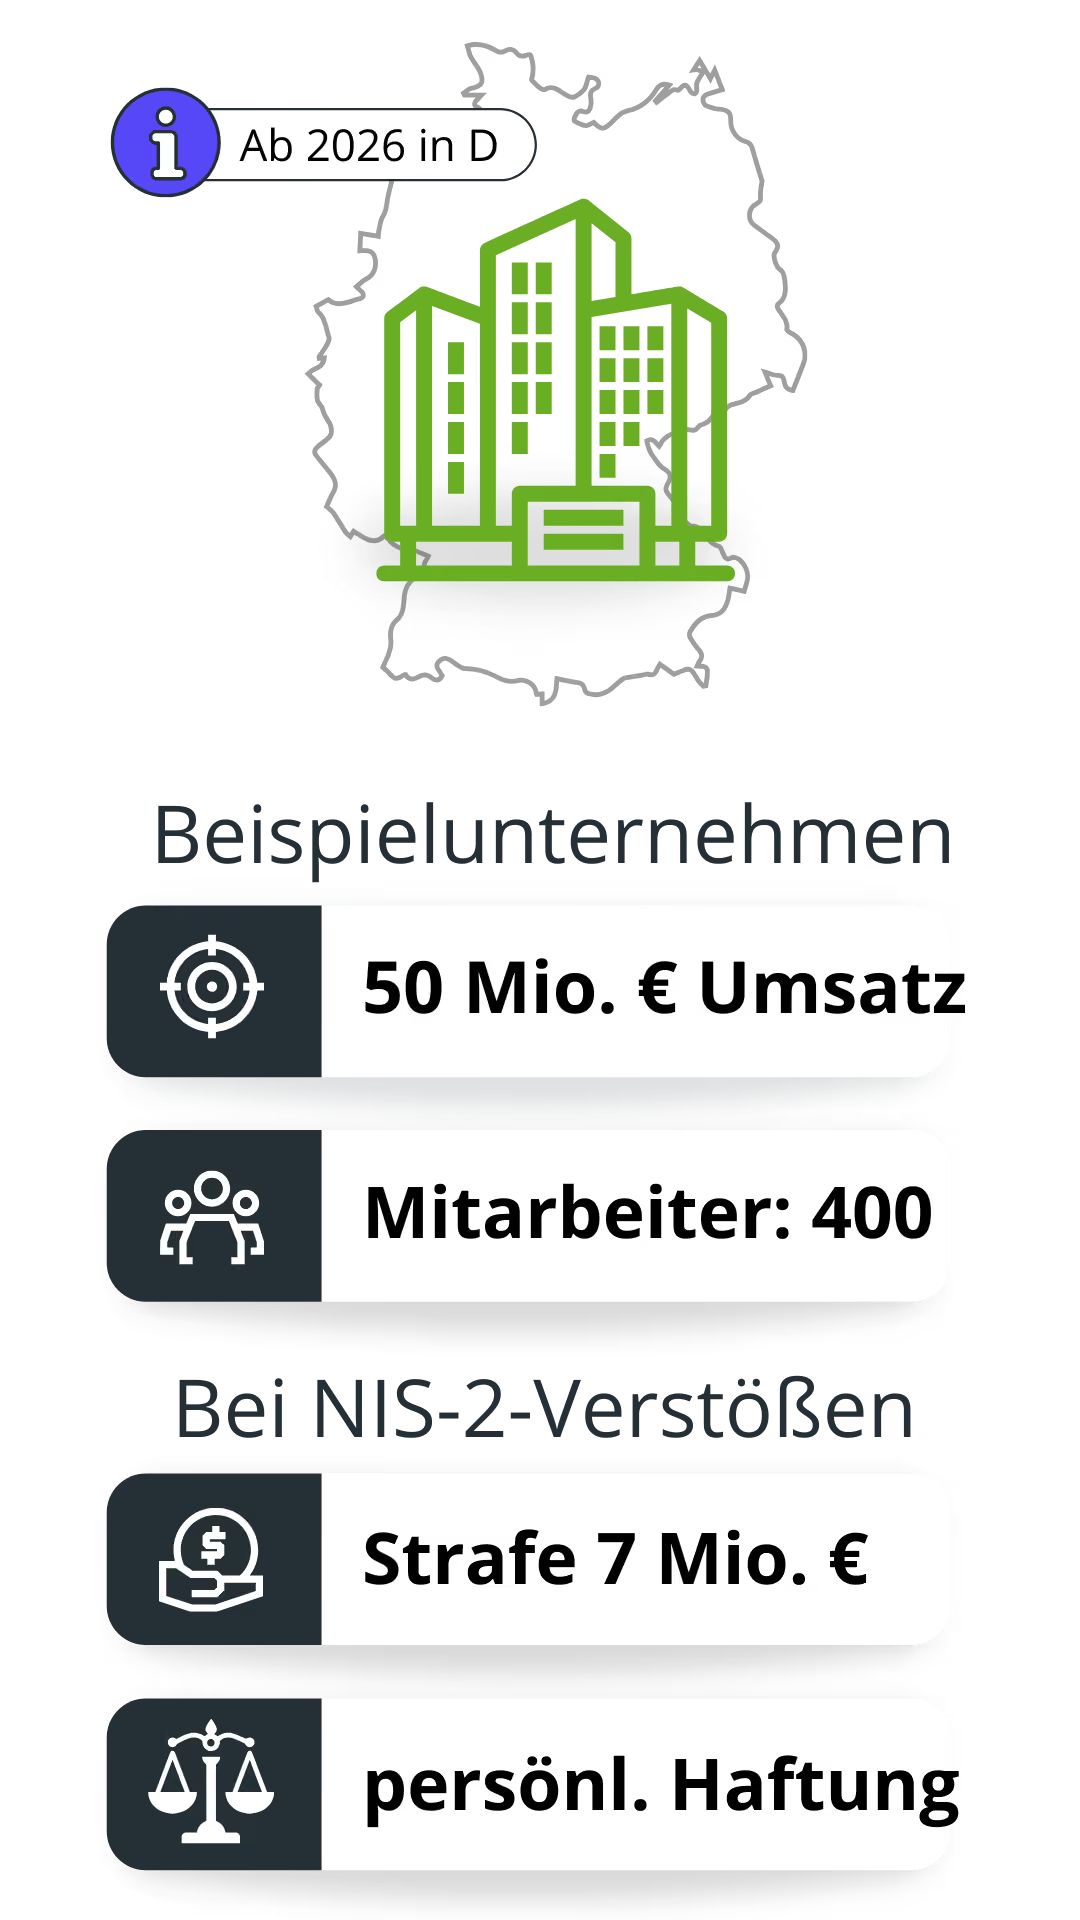
Ein mittelständisches Unternehmen mit 400 Mitarbeitenden und 50 Mio. € Umsatz riskiert als „wichtige Einrichtung“ bei NIS-2-Verstößen bis zu 7 Mio. € Bußgeld.
Zusätzlich droht der Geschäftsführung persönliche Haftung, wenn sie ihre gesetzlichen Pflichten nicht erfüllt.
Die Einführung eines ISMS kostet dagegen nur einen Bruchteil – und schützt vor Strafen, Reputationsverlust und Managementhaftung.

Die Bußgelder bei NIS-2 wirken auf den ersten Blick einschüchternd:
Aber diese Geldbußen sind nur die Spitze des Eisbergs.
Die Strafe selbst ist schon teuer, aber die verborgenen Folgekosten sind meist um ein Vielfaches höher.
Wer NIS-2 jetzt konsequent umsetzt, spart nicht nur Geld, sondern sichert auch die Zukunftsfähigkeit und Reputation seines Unternehmens.
Mit zunehmender Digitalisierung und Vernetzung sind auch die Risiken für Cyberangriffe deutlich gestiegen. Seit Beginn des russischen Angriffs auf die Ukraine hat die Bedrohungslage noch einmal stark zugenommen. Ransomware-Angriffe, DDoS-Attacken oder Angriffe auf Lieferketten nehmen kontinuierlich zu.
Die NIS2-Richtlinie (EU 2022/2555) soll in der gesamten EU ein einheitlich hohes Niveau an Cybersicherheit sicherstellen. In Deutschland wurde sie mit dem „NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG)“ umgesetzt, das am 6. Dezember 2025 in Kraft getreten ist. Den Regierungsentwurf hatte das Bundeskabinett am 30.07.2025 beschlossen (Bundesregierung).
Das Gesetz baut auf dem bisherigen IT-Sicherheitsgesetz 2.0 auf und ändert über 26 bestehende Gesetze (u. a. das BSI-Gesetz, das Energiewirtschaftsgesetz, das Telekommunikationsgesetz, das Sozialgesetzbuch). Das BSI-Gesetz wurde grundlegend neu gefasst: Bekannte Paragraphen wie „§ 8a BSI-Gesetz“ wurden durch neue Strukturen ersetzt, etwa „§ 30 BSI-Gesetz“ zu den Risikomanagementmaßnahmen.
Während bisher nur einige hundert KRITIS-Betreiber unter die Regelungen fielen, rechnet das BSI jetzt mit knapp 30.000 betroffenen Einrichtungen in Deutschland (BSI via ChannelPartner). Durch das seit 6. Dezember 2025 geltende Gesetz sind zudem Einrichtungen der Bundesverwaltung explizit betroffen, nicht nur Betreiber kritischer Infrastruktur.
Die Vorgaben finden sich in § 30 BSIG. Zehn zentrale Maßnahmenbereiche sind verpflichtend:
Zusätzlich gilt:
Meldepflichten für erhebliche Sicherheitsvorfälle nach § 32 BSIG (Erstmeldung innerhalb von 24 h, Meldung innerhalb von 72 h, Abschlussmeldung spätestens einen Monat danach) (§ 32 BSIG).
Pflichten für die Geschäftsleitung: Sie muss die Maßnahmen billigen und ihre Umsetzung überwachen, regelmäßig an Schulungen teilnehmen und haftet bei schuldhaften Pflichtverletzungen (§ 38 BSIG).
Alle zehn Maßnahmen dienen den drei Schutzzielen Verfügbarkeit, Integrität und Vertraulichkeit. Weil sie im Gesetz eher abstrakt formuliert sind, empfehlen wir, zuerst ein Informationssicherheitsmanagementsystem (ISMS) nach ISO/IEC 27001 oder BSI IT-Grundschutz einzuführen. Die ISO 27001 beschreibt 93 konkrete Controls, die sich weitgehend in den NIS-2-Maßnahmen wiederfinden, zum Beispiel Zutrittsbeschränkungen oder Sicherheitszonen, in denen ein Serverraum höher geschützt ist als ein Büro.
Am Anfang stehen vor allem Konzepte und Nachweise im Vordergrund. Mit der Zeit müssen diese Konzepte dann in technische Maßnahmen überführt werden.
Für den Notfall reicht ein ISMS allein meist nicht aus, dort ist der Notfall nur eines von vielen Themen. Wir empfehlen zusätzlich ein Business Continuity Management System (BCMS), etwa nach BSI-Standard 200-4 oder ISO 22301. Es regelt, was zu tun ist, wenn nichts mehr läuft, und wie Ihre Systeme schnell wieder anlaufen.
„Stand der Technik“ bedeutet, dass etablierte Verfahren wie ISO/IEC 27001, NIST oder BSI-Grundschutz angewendet werden. Welche Maßnahmen konkret erforderlich sind, hängt von der Risikolage ab.
Beispiel: In einem Unternehmen kann ein Berechtigungskonzept ausreichen, in einem anderen ist Verschlüsselung von Datenbanken Stand der Technik.
Für welche Teile des Unternehmens gilt NIS2?
Für das gesamte Unternehmen, nicht nur für einzelne Bereiche.
Muss die Umsetzung nachgewiesen werden?
Bis wann müssen alle Maßnahmen umgesetzt sein?
Eine feste Frist für die vollständige Umsetzung gibt es nicht, die Pflichten gelten seit Inkrafttreten. Umfassende Nachweise werden nach rund drei Jahren fällig, gezielte Prüfungen hat das BSI aber schon ab 2027 angekündigt. Bis dahin sollten Sie also nicht nur begonnen haben, sondern sichtbare Fortschritte zeigen. Aus der Praxis, etwa im KRITIS-Umfeld, wissen wir: Parallel zum Tagesgeschäft dauert die Umsetzung eher Monate bis ein Jahr. Und weil rund 30.000 Unternehmen gleichzeitig Unterstützung suchen, gilt: Wer früh startet, hat mehr Auswahl. Der erste Schritt ist eine Betroffenheitsprüfung oder eine Reifegradanalyse.
Gilt NIS-2 auch für Behörden und Kommunen?
Das hängt von der Ebene ab. Als Bundesgesetz verpflichtet das NIS2UmsuCG die Einrichtungen der Bundesverwaltung. Ob Landesbehörden und Kommunen NIS-2-Pflichten erfüllen müssen, regeln die Bundesländer selbst, einige wie Sachsen haben bereits eigene Gesetze zur Informationssicherheit. Viele Landeseinrichtungen und Kommunen sind außerdem schon heute verpflichtet, den BSI IT-Grundschutz umzusetzen.
Unterscheidet sich das deutsche Gesetz von der EU-Richtlinie?
Kaum. Das NIS2UmsuCG folgt inhaltlich sehr eng der EU-Richtlinie und verschärft sie nicht. Unterschiede gibt es vor allem bei Formulierungen und bei der Bezeichnung der Sektoren.
Ab welcher Unternehmensgröße gilt NIS-2?
In der Regel ab 50 Beschäftigten oder mehr als 10 Mio. € Jahresumsatz und Jahresbilanzsumme, sofern das Unternehmen in einem der Sektoren aus Anlage 1 oder 2 des BSIG tätig ist. Für einige Anbieter, etwa qualifizierte Vertrauensdienste, TLD-Registries und DNS-Diensteanbieter, gilt NIS-2 unabhängig von der Größe. Klären Sie Ihre Betroffenheit am besten mit der Prüfung des BSI.
Wir haben die Registrierung beim BSI verpasst. Was nun?
Holen Sie sie sofort nach, die Frist ist bereits am 6. März 2026 abgelaufen. Die Registrierung läuft in zwei Schritten: Zuerst richten Sie „Mein Unternehmenskonto“ ein, dafür brauchen Sie ein ELSTER-Organisationszertifikat, das per Post kommt und einige Tage dauern kann. Danach registrieren Sie sich im BSI-Portal, das seit dem 6. Januar 2026 zur Verfügung steht. Das BSI geht seit dem vierten Quartal 2026 zunächst mit Anhörungsverfahren gegen nicht registrierte Einrichtungen vor, eine versäumte Registrierung kann mit bis zu 500.000 € Bußgeld geahndet werden. Eine selbst veranlasste Nachmeldung wirkt sich in der Regel günstiger aus, als auf die Anhörung zu warten. (BSI: Informationen für NIS-2-regulierte Unternehmen)
Was muss bei einem Sicherheitsvorfall passieren?
Erhebliche Sicherheitsvorfälle müssen dem BSI gestuft gemeldet werden: eine Erstmeldung innerhalb von 24 Stunden, eine Meldung innerhalb von 72 Stunden und eine Abschlussmeldung spätestens einen Monat danach (§ 32 BSIG). Die Meldepflicht gilt auch, wenn die Registrierung noch aussteht.
Haftet die Geschäftsleitung persönlich?
Das ist möglich: Geschäftsleitungen haften für schuldhaft verursachte Schäden. Um das zu vermeiden, muss die Geschäftsleitung nach § 38 BSIG die zehn Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und regelmäßig an Schulungen teilnehmen. Als Richtwert aus der Praxis gilt mindestens alle drei Jahre eine halbtägige Schulung zu NIS-2, Risikomanagement und den Auswirkungen von Informationssicherheitsrisiken. Die operative Umsetzung kann delegiert werden, die Verantwortung nicht. Versicherungen gegen dieses Risiko gibt es, sie verlangen aber in der Regel dieselben Maßnahmen wie NIS-2 und zahlen im Zweifel nur, wenn diese umgesetzt wurden.
Betrifft NIS-2 auch unsere Lieferanten und Dienstleister?
Indirekt ja. Die Sicherheit der Lieferkette gehört zu den Pflichtmaßnahmen nach § 30 BSIG. Betroffene Unternehmen müssen Risiken bei Zulieferern und Dienstleistern bewerten und geben Sicherheitsanforderungen deshalb oft vertraglich weiter, auch an Unternehmen, die selbst nicht unter NIS-2 fallen.
Reicht eine ISO-27001-Zertifizierung aus?
Mit einem ISMS nach ISO 27001, erst recht mit Zertifizierung, sind Sie auf einem sehr guten Weg: Fast alle NIS-2-Maßnahmen sind damit bereits abgedeckt. Prüfen Sie trotzdem das Delta zwischen ISO 27001 und NIS-2, die fehlenden Punkte sind meist überschaubar. Achten Sie besonders auf den Geltungsbereich: Viele ISMS decken nur einen Teil des Unternehmens ab, NIS-2 betrachtet aber das gesamte Unternehmen. Registrierung und Meldepflichten gelten in jedem Fall zusätzlich.
Wie hilft Aeneis bei der Umsetzung?
In der ISMS-App von Aeneis bilden Sie Risiken, Maßnahmen, Sicherheitsvorfälle und Verantwortlichkeiten zentral ab und verknüpfen sie mit Ihren Geschäftsprozessen. Reports und Auswertungen liefern Ihnen jederzeit die Nachweise für Geschäftsleitung, Audits und BSI.
Erfüllen Sie die NIS-2-Pflichten schon vollständig und nachweisbar?
Wir zeigen Ihnen, wie Sie die Anforderungen mit der BPM- & GRC-Software Aeneis strukturiert umsetzen, dokumentieren und gegenüber dem BSI belegen, und dabei viel Zeit und Nerven sparen.
Die NIS2-Richtlinie ist eine aktualisierte Version der ersten NIS-Richtlinie, die darauf
abzielt, ein höheres Maß an Cybersicherheit und Resilienz in der gesamten EU zu erreichen. Um die Pflichten umzusetzen und jederzeit nachweisen zu können, sollten Unternehmen einige wichtige Punkte beachten. Erfahren Sie in diesem Leitfaden, welche Schritte Sie gehen können und wie Sie und Ihre Mitarbeitenden NIS-2 in der ISMS-App der BPM- & GRC-Software Aeneis sicher umsetzen.

Verstehen Sie die spezifischen Anforderungen, die durch die
NIS2-Richtlinie eingeführt werden, einschließlich der erweiterten
Anwendungsbereiche und der neuen Sicherheits- und
Meldungspflichten.
Prüfen Sie, ob Ihre Organisation als besonders wichtige oder wichtige Einrichtung gilt. Die Registrierungsfrist im BSI-Portal ist seit März 2026 abgelaufen: Holen Sie eine fehlende Registrierung sofort nach.
In der ISMS-App in der BPM- & GRC-Software Aeneis haben Sie die Möglichkeit, ganze Handbücher zu integrieren und unternehmensweit zur Verfügung zu stellen. Zusätzlich können Sie dort Ihre Organisation rund um Ihre Informationssicherheit grafisch abbilden und Verantwortlichkeiten eindeutig zuweisen.
Ihre Mitarbeitenden wissen also genau, welche Verantwortungen und Aufgaben Sie haben und können sich über wichtige Normen, Richtlinien und Vorgaben informieren. Alles zentral an einem Ort, auf einer Plattform.
Bewerten Sie die Risiken für Netzwerk- und Informationssysteme und ermitteln Sie, wo Schwachstellen bestehen könnten.
Erstellen Sie Pläne zur Minimierung dieser Risiken, einschließlich der Umsetzung geeigneter Sicherheitsmaßnahmen.
Für die Identifizierung von und den richtigen Umgang mit Risiken, die im Kontext Ihrer Cyber- und Informationssicherheit auftreten können, steht Ihnen in Aeneis ein Risikomanagementprozess zur Verfügung. Diesen können Sie in drei einfachen Schritten von der Risikoidentifikation über die Risikoanalyse bis hin zur Risikobehandlung durchführen.
Ermitteln Sie dort also direkt in Ihren Geschäftsprozessen, welche Risiken auftreten können, bewerten Sie deren Kritikalität und entwickeln Sie einen Plan zur Behandlung mit geeigneten Maßnahmen.


Technische und organisatorische Maßnahmen Setzen Sie sowohl technische als auch organisatorische Maßnahmen um, um die Sicherheit Ihrer Systeme zu erhöhen. Dies kann Verschlüsselung, Zugriffskontrollen, regelmäßige Sicherheitsaudits und mehr umfassen.
Sicherheitsmaßnahmen sollten kontinuierlich bewertet und an neue Bedrohungen angepasst werden.
Um die Informationssicherheit in Ihrem Unternehmen zu wahren, können Sie in der GRC-Software Aeneis auf einen generischen Maßnahmen-Pool zugreifen. Dieser hilft Ihnen, schnell mit der Umsetzung von Sicherheitsmaßnahmen zu starten. Beim Anlegen Ihrer eigenen Maßnahmen können Sie auf den Maßnahmen-Pool zugreifen und Mitarbeitenden direkt die Maßnahme zur Umsetzung zuweisen. Alle Maßnahmen können Sie in Reports überblicken und so kontinuierlich und schnell an Änderungen anpassen.
Richten Sie Prozesse ein, mit denen Sie erhebliche Sicherheitsvorfälle fristgerecht an das BSI melden: Erstmeldung innerhalb von 24 Stunden, Meldung innerhalb von 72 Stunden, Abschlussmeldung spätestens einen Monat danach.
Stellen Sie sicher, dass Pläne für das Management von Sicherheitsvorfällen existieren, inklusive Recovery-Plänen.
Nutzen Sie die ISMS-Software Aeneis um Ihre Sicherheitsvorfälle zu dokumentieren und managen. Dort können Sie in einem eigenen Bereich aufgetretene Vorfälle detailliert erfassen, wie von der Richtlinie vorgeschrieben. Die erfassten Vorfälle geben Ihnen dann wiederum Aufschluss über relevante Schulungsthemen und helfen Ihnen, Ihre Risiken und Maßnahmen zu präzisieren.


Arbeiten Sie mit dem BSI als zuständiger Aufsichtsbehörde und anderen relevanten Einrichtungen zusammen.
Teilen Sie Informationen und Best Practices mit anderen Betroffenen innerhalb der EU.
Schicken Sie Organisationen und Behörden Ihre dokumentierten Vorfälle, Risiken und Maßnahmen. In der BPM- & GRC-Software Aeneis können Sie Inhalte nicht nur zentral ablegen, sondern auch mit nur wenigen Klicks daraus Druckberichte generieren. Geben Sie Tabellen in einer Excel-Datei aus und speichern Sie Dokumente als PDF. Das erleichtert Ihnen sowohl den Austausch mit relevanten Einrichtungen als auch beim Nachweisen von Vorschriften in Audits.
Überprüfen Sie regelmäßig, ob Ihre Maßnahmen wirken, und berichten Sie an die Geschäftsleitung, die nach § 38 BSIG für Umsetzung und Überwachung verantwortlich ist.
Nutzen Sie externe Audits, um die Einhaltung zu verifizieren und Vertrauen bei Stakeholdern zu schaffen.
Mit Reports und Auswertungen, die Ihre Sicherheitsrisiken und -maßnahmen grafisch und tabellarisch darstellen, können Sie jederzeit überprüfen wie es um Ihre Informationssicherheit bestellt ist. In der ISMS-Software können Sie NIS2-Anforderungen nachweislich dokumentieren und sie so in Audits mühelos nachweisen. Dadurch sorgen Sie für mehr Sicherheit innerhalb Ihres Unternehmens und tragen gleichzeitig zu mehr Vertrauen bei Kunden und Partner bei.


Schulen Sie Ihre Mitarbeitenden regelmäßig zu Cybersicherheit und den NIS-2-Anforderungen. Denken Sie auch an die Geschäftsleitung: Sie ist nach § 38 BSIG selbst zur regelmäßigen Schulung verpflichtet, als Richtwert mindestens alle drei Jahre für einen halben Tag.
Führen Sie interne Kampagnen durch, um das Bewusstsein und die Bedeutung von Cybersicherheit zu erhöhen.
In der BPM- & GRC-Software Aeneis können Sie aufgetretene Sicherheitsvorfälle dokumentieren und daraus direkt ableiten, wo intern Schulungsbedarf besteht. Schaffen Sie auch direkt für das Bewusstsein um Cybersicherheit bei Ihren Mitarbeitenden, indem Sie Informationen zentral in Aeneis zur Verfügung stellen und sie in die Umsetzung von Maßnahmen miteinbinden.
Die NIS-2-Richtlinie ist ein EU-weites Gesetzesvorhaben und muss in allen Mitgliedstaaten in nationales Recht umgesetzt werden. Ziel ist es, ein einheitlich hohes Niveau an Cybersicherheit in ganz Europa zu schaffen.

Deutschland, Belgien, Dänemark, Finnland, Italien, Kroatien, Lettland, Litauen, Luxemburg, Malta, Rumänien, Slowakei, Slowenien, Ungarn sowie Liechtenstein (als EWR-Staat).
Einige Mitgliedstaaten haben ihre Gesetze noch nicht verabschiedet oder arbeiten noch an ergänzenden Verordnungen. Prüfen Sie den aktuellen Stand für jedes Land, in dem Sie tätig sind.
Einen laufend gepflegten Überblick bietet der NIS2 Transposition Tracker der European Cyber Security Organisation (ECSO).
Wenn Sie in mehreren europäischen Ländern tätig sind, müssen Sie NIS-2 nicht nur in Deutschland im Blick haben, sondern auch in den Ländern, in denen Sie Niederlassungen oder Geschäftsaktivitäten haben. Jedes Land setzt die Richtlinie mit eigenen Gesetzen und Fristen um.
NIS-2 ist ein europäisches Thema. Wer international aufgestellt ist, sollte die Umsetzungsstände in den einzelnen Ländern genau verfolgen und die Anforderungen frühzeitig in die eigenen Prozesse integrieren.