

Informationssicherheit betrifft heute fast jeden Bereich eines Unternehmens. Prozesse, IT-Systeme und Mitarbeitende hängen eng zusammen, und mit ihnen die Risiken. Ein Informationssicherheits-Managementsystem (ISMS) nach ISO 27001 gibt den Rahmen vor, um diese Risiken systematisch zu steuern.
Der Druck, ein ISMS wirksam umzusetzen, ist zuletzt deutlich gestiegen. Seit dem 6. Dezember 2025 gilt in Deutschland das NIS2-Umsetzungsgesetz, und zwar ohne Übergangsfrist. Viele Unternehmen müssen damit ein Risikomanagement für Informationssicherheit einführen, dokumentieren und erhebliche Sicherheitsvorfälle melden. Maßgeblich für die Zertifizierung ist ISO 27001:2022 einschließlich der Ergänzung von 2024. Die Umstellungsfrist für Zertifikate nach der alten Fassung von 2013 ist am 31. Oktober 2025 abgelaufen. Hinzu kommt die neue ISO 9001:2026, die seit dem 16. September 2026 vorliegt. Wer Qualitäts- und Informationssicherheitsmanagement gemeinsam betreibt, sollte beide Normen zusammen denken.
Wer ISO 27001 umsetzen will, braucht allerdings mehr als Richtlinien und Dokumente. Risiken müssen bewertet, Verantwortlichkeiten geklärt und Vorfälle strukturiert bearbeitet werden. Zudem sollte sich das System laufend weiterentwickeln. Am besten gelingt das, wenn Informationssicherheit dort verankert ist, wo die Arbeit tatsächlich passiert: in den Geschäftsprozessen.
Genau diesen Ansatz verfolgt unsere BPM- & GRC-Software Aeneis. Die ISMS-Funktionen von Aeneis sind in einer eigenen App gebündelt und mit Prozessen, Rollen und IT-Systemen vernetzt. Die folgenden acht Bausteine zeigen, worauf es bei der Umsetzung ankommt und wie Aeneis Sie bei jedem Schritt unterstützt. Zum Abschluss lesen Sie, was die neue ISO 9001:2026 für Ihr Managementsystem bedeutet.
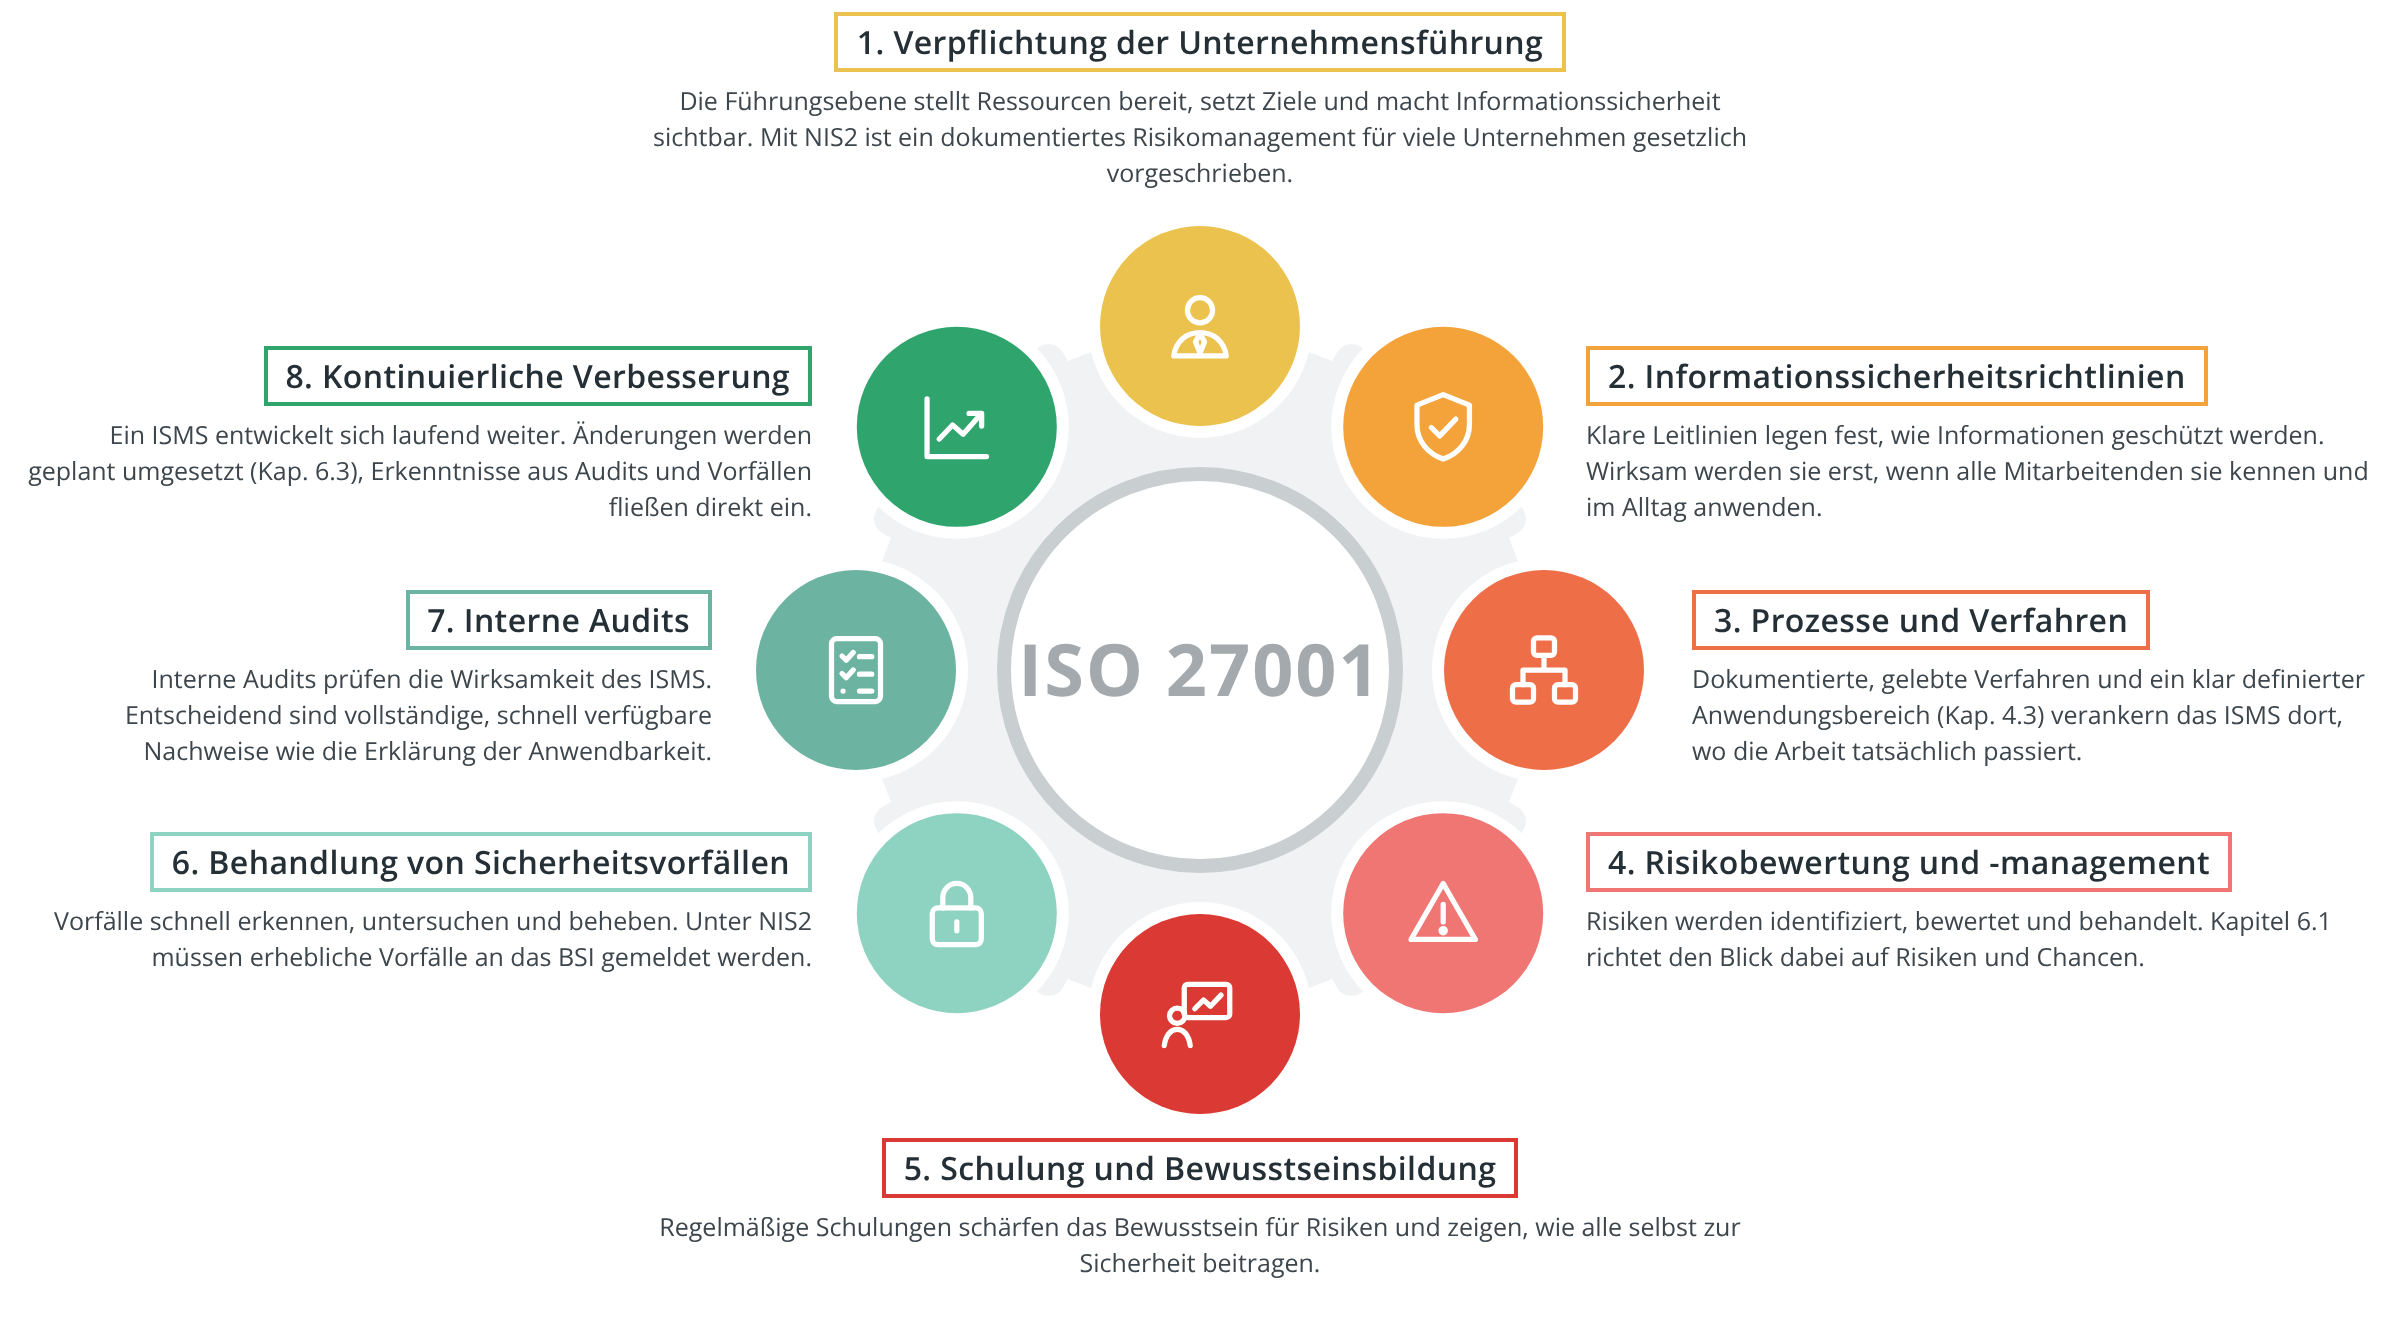
1. Verpflichtung der Unternehmensführung
Ein ISMS steht und fällt mit der Führungsebene. Sie stellt Ressourcen bereit, setzt Ziele und macht Informationssicherheit im Unternehmen sichtbar. Damit das gelingt, müssen Zuständigkeiten von Anfang an klar sein. Mit NIS2 ist das für viele Unternehmen kein reines Normthema mehr: Ein dokumentiertes Risikomanagement für Informationssicherheit ist für betroffene Organisationen gesetzlich vorgeschrieben.
Durch die Implementierung des ISMS in unserer BPM- & GRC-Software Aeneis modellieren Sie den organisatorischen Kontext Ihres ISMS. Sie dokumentieren, wer in welcher Form beteiligt ist, und stellen die ISMS-Organisation als Diagramm dar, von der Leitung über die Informationssicherheitsbeauftragten bis zum ISMS-Team. Dashboards und Heatmaps zeigen den Stand der Risiken vor und nach Maßnahmen auf einen Blick. So erhält das Management einen Überblick über die dokumentierten Risiken und deren Bewertungen.
2. Informationssicherheitsrichtlinien
Die Informationssicherheitsleitlinie ist das Fundament des ISMS. Sie legt fest, wie Informationen geschützt werden sollen, und gibt Mitarbeitenden verbindliche Vorgaben. Wirksam wird sie aber erst, wenn alle Beteiligten sie kennen und im Alltag anwenden können.
In Aeneis dokumentieren Sie ISMS-Ziele und Richtlinien zentral und stellen sie für das gesamte Unternehmen sowie für einzelne Niederlassungen bereit. Die Informationen werden zentral bereitgestellt. Der Zugriff richtet sich nach den vergebenen Berechtigungen. Für jede rechtliche Einheit hinterlegen Sie ISMS-Handbücher, etwa zum Kontext der Organisation, zu interessierten Parteien und zum Anwendungsbereich. Seit der Ergänzung der ISO 27001 von 2024 gehört dazu auch die Frage, ob der Klimawandel für Ihr ISMS ein relevantes Thema ist und ob interessierte Parteien klimabezogene Anforderungen haben. Das mitgelieferte ISMS-Handbuch passen Sie per SmartEdit an oder ersetzen es durch eigene Dokumente.
3. Prozesse und Verfahren
ISO 27001 verlangt dokumentierte und gelebte Verfahren, die regelmäßig überprüft werden. Ebenso wichtig ist der Anwendungsbereich nach Kapitel 4.3: Unternehmen müssen festlegen, wo die Grenzen ihres ISMS verlaufen.
Hier spielt der prozessorientierte Ansatz von Aeneis seine Stärke aus. Ob ein Prozess für die Informationssicherheit relevant ist, bestimmen Sie direkt am Prozess. Im Bereich Anwendungsbereich legen Sie für jede rechtliche Einheit fest, welche Prozesse das ISMS schützen soll. Eine Auswertung listet alle Prozesse, die als ISMS-relevant markiert sind. So erkennen Sie schnell, ob Beschreibung und Kennzeichnung zusammenpassen.
Auch die Verantwortlichkeiten bleiben nah am Prozess. Mit der DEBI-Matrix in Aeneis halten Sie fest, wer in sicherheitskritischen Abläufen entscheidet, durchführt, berät oder informiert wird.
4. Risikobewertung und -management
Die systematische Bewertung von Sicherheitsrisiken ist das Herzstück von ISO 27001. Risiken müssen identifiziert, bewertet und priorisiert werden. Anschließend legen Sie fest, wie Sie mit jedem Risiko umgehen. Kapitel 6.1 der Norm spricht dabei bewusst von Risiken und Chancen: Es geht nicht nur darum, Schaden abzuwenden, sondern auch darum zu erkennen, wo sich das ISMS gezielt verbessern lässt.
In Aeneis durchlaufen Sie dazu drei Schritte:
1. Risikoidentifikation: Sie bestimmen die ISMS-Relevanz Ihrer Prozesse, bewerten deren Schutzbedarf und verknüpfen die verwendeten IT-Systeme. Standardmäßig zählen Prozesse, IT-Systeme und Mitarbeitende zu den Assets.
2. Risikoanalyse: Sie bewerten die Kritikalität eines IT-Systems nach Vertraulichkeit, Integrität, Verfügbarkeit und Authentizität. Am Asset legen Sie Risiken an und bewerten Auswirkung und Eintrittswahrscheinlichkeit.
3. Risikobehandlung: Risiken der mittleren und hohen Risikoklasse landen im Behandlungsplan. Dort ordnen Sie Maßnahmen zu, bewerten das Nettorisiko und entscheiden, ob Sie das Risiko akzeptieren, behandeln, vermeiden oder versichern.
Sie müssen dabei nicht bei null beginnen. Die Stammdaten enthalten Kataloge mit Bedrohungen, Schwachstellen, Gefährdungsszenarien und ISO-27001-Kontrollen. Zudem werden ISMS-Risiken in das zentrale Unternehmensrisikomanagement eingebunden. Wer seine IT-Systeme bereits in i-doit pflegt, kann sie über eine Partnerschnittstelle mit Aeneis verbinden.
5. Schulung und Bewusstseinsbildung
Technik allein schützt keine Informationen. Mitarbeitende müssen Risiken kennen und wissen, wie sie selbst zur Sicherheit beitragen. Regelmäßige Schulungen und Sensibilisierung gehören deshalb fest zu einem ISMS.
Aeneis bezieht Mitarbeitende direkt in das ISMS ein. Sie weisen ihnen Rollen zu und übertragen Aufgaben für die Umsetzung von Maßnahmen. Diese ISMS-Aufgaben arbeiten die Beteiligten über das Aufgaben-Dashboard ab. Aus gemeldeten Vorfällen leiten Sie außerdem gezielt Schulungsthemen ab. So orientiert sich die Sensibilisierung an echten Ereignissen statt an Theorie.
6. Behandlung von Sicherheitsvorfällen
Trotz aller Vorsorge können Sicherheitsvorfälle auftreten. Entscheidend ist, dass sie schnell erkannt, untersucht und behoben werden. Für Unternehmen, die unter NIS2 fallen, kommt eine Meldepflicht hinzu: Erhebliche Sicherheitsvorfälle müssen an das BSI gemeldet werden.
In Aeneis melden Sie Informationssicherheitsvorfälle über einen Schnelleinstieg und bearbeiten und verwalten sie zentral. Sie dokumentieren jeden Vorfall, bewerten ihn und leiten die Behandlung ein. Ähnlich gelagerte Vorfälle und betroffene Objekte lassen sich direkt verknüpfen. So liegen die nötigen Informationen strukturiert vor, wenn ein Vorfall gemeldet werden muss. In der Übersicht aller gemeldeten Vorfälle erkennen Sie Sicherheitslücken und Schulungsbedarf und gewinnen Erkenntnisse für die Weiterentwicklung Ihres ISMS.
7. Interne Audits
Interne Audits prüfen, ob das ISMS wirksam ist und die Anforderungen der Norm erfüllt. Sie zeigen außerdem, wo Verbesserungsbedarf besteht. Für die Vorbereitung zählt vor allem eines: dass Nachweise vollständig und schnell verfügbar sind.
Ein zentrales Dokument ist die Erklärung der Anwendbarkeit (Statement of Applicability, SoA). In Aeneis bewerten Sie für jede rechtliche Einheit, ob die Kontrollen aus Annex A anwendbar sind. Zu jeder Kontrolle erfassen Sie eine Erläuterung, verlinken Dokumente zur Umsetzung, halten den Umsetzungsstatus fest und ordnen Maßnahmen zu.
Alle Dokumentationen und Nachweise werden mit wenigen Klicks exportiert. Aus Aeneis erzeugen Sie Druckberichte wie den SoA-Bericht, geben Tabellen als Excel-Datei aus und speichern Dokumente als PDF. Zusätzlich bietet Aeneis eine eigene Auditmanagement-App.
8. Kontinuierliche Verbesserung
Ein ISMS ist kein einmaliges Projekt. Bedrohungen und geschäftliche Anforderungen ändern sich, und das System muss mitwachsen. ISO 27001:2022 verlangt zudem, dass Änderungen am ISMS geplant erfolgen (Kapitel 6.3).
In Aeneis sehen Sie jederzeit den aktuellen Stand Ihrer Risiken und deren Bewertungen. Reports wie die Risikoliste, die Risikomatrix mit Brutto- und Nettobewertung und die Maßnahmenübersicht zeigen, wo Handlungsbedarf besteht. Erkenntnisse aus Vorfällen und Audits setzen Sie direkt als neue ISMS-Aufgaben um und weisen sie den Verantwortlichen zu. So wird Verbesserung zu einem festen Teil des Arbeitsalltags.
Neu: ISO 9001:2026 und das integrierte Managementsystem
Am 16. September 2026 ist die ISO 9001:2026 erschienen, die Neufassung der Norm für Qualitätsmanagement. Bestehende Zertifikate nach ISO 9001:2015 gelten noch bis zum 30. September 2029. Bis dahin müssen zertifizierte Unternehmen auf die neue Fassung umstellen.
Eine zentrale Änderung betrifft Kapitel 6.1: Risiken und Chancen werden klar getrennt. Maßnahmen zu Risiken (6.1.2) und Maßnahmen zu Chancen (6.1.3) haben jetzt eigene Unterabschnitte. Unternehmen müssen Chancen damit künftig systematisch ermitteln und verfolgen, statt nur Risiken zu managen. Außerdem rücken Qualitätskultur und ethisches Verhalten als Führungsaufgabe stärker in den Fokus, und Änderungen am Managementsystem müssen sorgfältiger geplant werden.
Für ISMS-Verantwortliche ist das relevant, weil ISO 9001 und ISO 27001 dieselbe Grundstruktur für Managementsysteme nutzen. Kontext, Führung, Planung, Bewertung und Verbesserung sind gleich aufgebaut. Wer Qualitäts- und Informationssicherheitsmanagement ohnehin auf denselben Prozessen aufsetzt, kann die Umstellung nutzen, um beide Systeme stärker zu verzahnen.
In Aeneis bilden Ihre Geschäftsprozesse die gemeinsame Grundlage. Prozesse lassen sich mit Risiken, Kontrollen, Dokumenten und Normkapiteln aus ISO 9001 und ISO 27001 verknüpfen, wie der Beitrag zur Prozesslandkarte nach ISO 9001 zeigt. ISMS-Risiken fließen in das zentrale Unternehmensrisikomanagement ein, und Maßnahmen sind direkt mit Prozessen und Verantwortlichen verknüpft. Für den Blick auf Chancen ist das Ideenmanagement in Aeneis ein guter Ausgangspunkt: Mitarbeitende erfassen Verbesserungsvorschläge direkt am betroffenen Prozess, und Sie überführen sie in Aufgaben für die Verantwortlichen. So nutzen Sie eine Prozesslandschaft für Qualitätsmanagement und Informationssicherheit, statt zwei getrennte Systeme zu pflegen. Grundlagen zur Norm finden Sie im Glossarbeitrag ISO 9001.
Fazit: ISO 27001 prozessorientiert umsetzen mit Aeneis
Ein wirksames ISMS entsteht nicht durch Dokumente allein. Entscheidend ist, dass Informationssicherheit in der Organisation und ihren Prozessen ankommt: mit klaren Zuständigkeiten, bewerteten Risiken, strukturierter Vorfallbehandlung und kontinuierlicher Verbesserung.
Aeneis bildet all das auf einer Plattform ab. ISMS-relevante Prozesse, IT-Systeme und Mitarbeitende stehen direkt mit Risiken, Maßnahmen und Nachweisen in Verbindung. Mit NIS2 und der neuen ISO 9001:2026 lohnt sich zudem der Blick über das ISMS hinaus: Wer Risiken, Chancen und Maßnahmen auf einer gemeinsamen Prozessbasis steuert, schafft die Grundlage für ein integriertes Managementsystem. Diesen Ansatz leben wir auch selbst: intellior ist nach ISO 27001 und ISO 9001 zertifiziert. Mehr zu den Funktionen finden Sie auf der Seite ISMS in Aeneis und im Beitrag ISO 27001 digital und sicher umsetzen.
Sie möchten Ihr ISMS nach ISO 27001 mit Aeneis aufbauen? Fordern Sie eine Testversion an oder vereinbaren Sie eine persönliche Live-Demo mit dem Aeneis-Team.

Häufige Fragen zur Umsetzung von ISO 27001
Was bedeutet es, ISO 27001 umzusetzen?
ISO 27001 umsetzen heißt, ein ISMS nach den Anforderungen der Norm aufzubauen, zu betreiben und laufend zu verbessern. Dazu gehören unter anderem der Anwendungsbereich, die Risikobewertung und -behandlung, die Erklärung der Anwendbarkeit, interne Audits und die Managementbewertung. Einen Überblick bietet die Seite Informationssicherheits-Managementsystem mit Aeneis.
Was ist die Erklärung der Anwendbarkeit (SoA)?
Die Erklärung der Anwendbarkeit ist ein Pflichtdokument nach ISO 27001. Sie legt für jede der 93 Kontrollen aus Annex A der Fassung 2022 fest, ob sie anwendbar ist und warum. In Aeneis pflegen Sie die SoA je rechtlicher Einheit, inklusive Umsetzungsstatus und verlinkter Nachweise.
Wie unterstützt Aeneis die Risikobewertung nach ISO 27001?
Aeneis führt in drei Schritten durch das Risikomanagement: Identifikation, Analyse und Behandlung. IT-Systeme werden nach Vertraulichkeit, Integrität, Verfügbarkeit und Authentizität bewertet, Risiken vor und nach Maßnahmen. Kataloge mit Bedrohungen, Schwachstellen und ISO-27001-Kontrollen erleichtern den Einstieg.
Kann ich den Anwendungsbereich für mehrere Gesellschaften getrennt festlegen?
Ja. In der ISMS-App bestimmen Sie den Anwendungsbereich für jede rechtliche Einheit separat. Auch die Erklärung der Anwendbarkeit und die ISMS-Handbücher pflegen Sie je rechtlicher Einheit.
Was bedeutet die neue ISO 9001:2026 für mein ISMS?
ISO 9001:2026 und ISO 27001 nutzen dieselbe Grundstruktur für Managementsysteme. Die neue ISO 9001 trennt Risiken und Chancen in Kapitel 6.1 klarer und verlangt, Chancen systematisch zu verfolgen. Wer QM und ISMS in Aeneis auf derselben Prozesslandschaft betreibt, kann die Umstellung bis zum 30. September 2029 nutzen, um beide Systeme zu verzahnen.